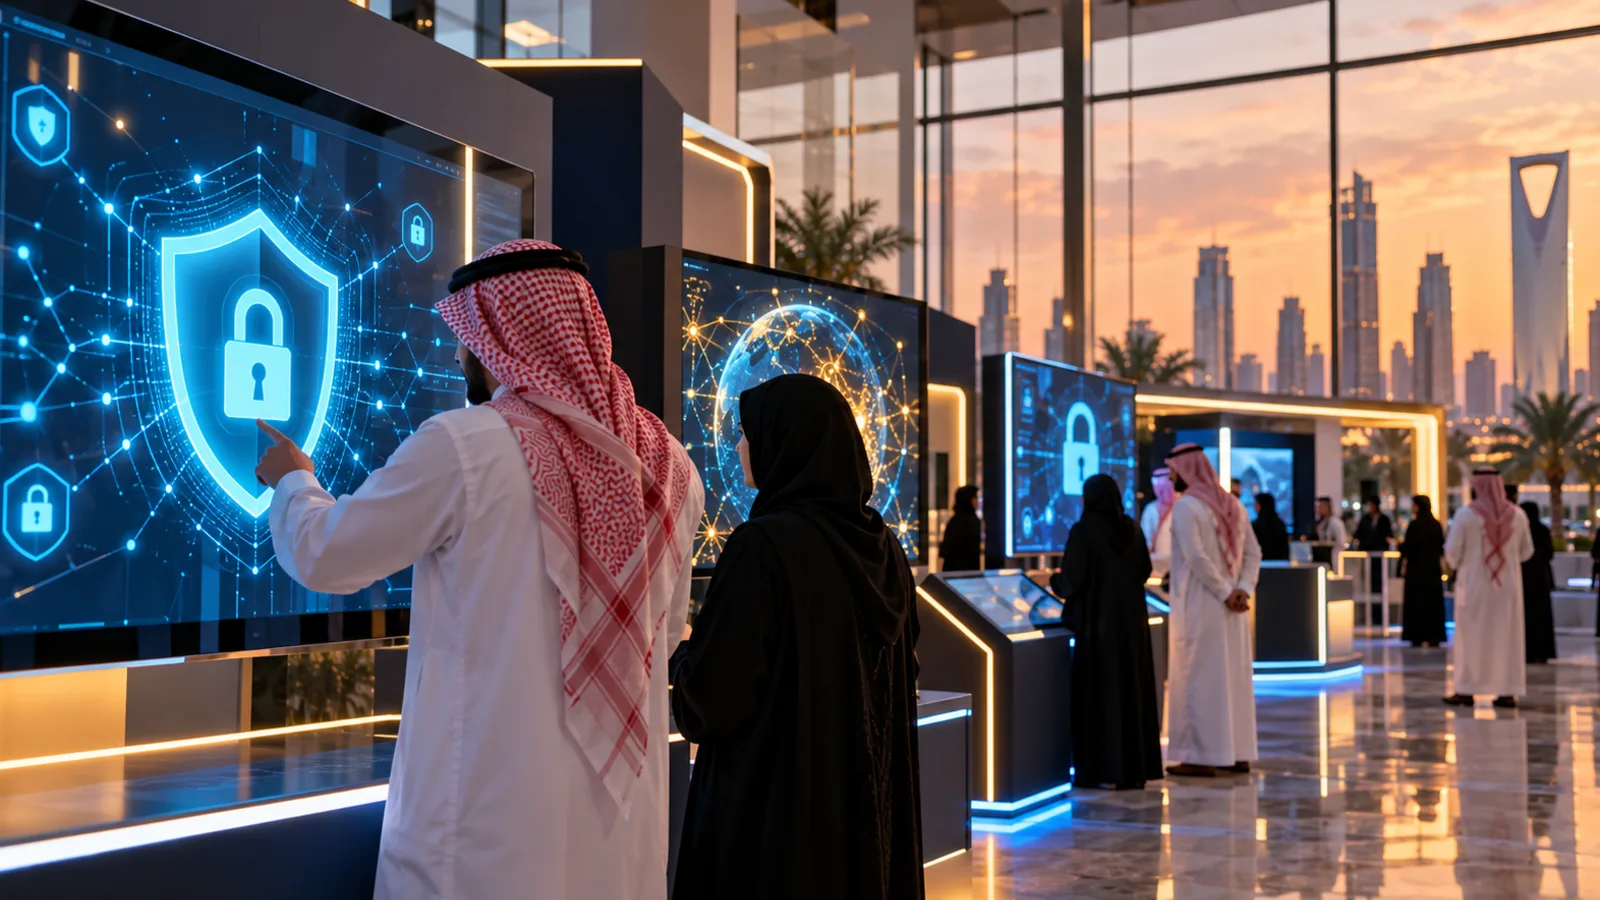
الخلاصة: في أكتوبر 2026 أطلقت الهيئة الوطنية للأمن السيبراني معرض «لا تفتح مجال» في واجهة روشن بالرياض، ضمن النسخة السادسة من حملتها الوطنية. الرسالة واضحة: المهاجم يحتاج غالباً إلى ثغرة يفتحها المستخدم بنفسه، وإغلاقها يحتاج عادات يومية بسيطة.
التوعية السيبرانية هي تعليم الأفراد والموظفين كيف يتعرفون على المخاطر الرقمية ويتصرفون بأمان قبل وقوع الضرر. وفي أكتوبر 2026 أعادت الهيئة الوطنية للأمن السيبراني هذا المفهوم إلى الشارع السعودي عبر معرض «لا تفتح مجال» في واجهة روشن بالرياض، إلى جانب معارض متنقلة في جهات حكومية، وبرنامج تدريبي يستهدف آلاف الطلاب.
هذا المقال لا يكتفي بنقل الخبر. بل يحوّل رسائل الحملة إلى دليل عملي يمكنك تطبيقه اليوم، في هاتفك وبريدك وشركتك. وللصورة الأوسع عن التهديدات الحديثة راجع دليل الأمن السيبراني في عصر الذكاء الاصطناعي.
ما الذي أعلنته الهيئة الوطنية للأمن السيبراني في أكتوبر 2026؟
بحسب ما نشرته وكالة الأنباء السعودية في 22 أكتوبر 2026 وصحيفة الجزيرة في 23 أكتوبر، أطلقت الهيئة معرض «لا تفتح مجال» في واجهة روشن بالرياض. ويأتي المعرض ضمن النسخة السادسة من الحملة الوطنية للتوعية بالأمن السيبراني.
أبرز تفاصيل المعرض كما وردت في التغطية:
- الرعاية: الشركة السعودية لتقنية المعلومات «سايت».
- الشريك: مجموعة روشن.
- المشاركون من القطاع غير الربحي: جمعية أمن المعلومات «حماية»، وجمعية الأمن السيبراني للأطفال «سايبر كيدز».
- المحتوى: أجنحة تعرض مفاهيم الأمن السيبراني وأهميته الوطنية، والسلوكيات التي تحمي من المخاطر المتجددة، وإرشادات الممارسات الآمنة بأساليب تفاعلية.
ولم تذكر التغطية التي اطلعنا عليها مدة المعرض أو ساعات الزيارة. لذلك ننصح بمتابعة حسابات الهيئة الرسمية قبل التوجه إليه.
لماذا يتكرر شعار «لا تفتح مجال» كل عام؟
الشعار ليس جديداً. ففي أكتوبر 2025 أقامت الهيئة المعرض نفسه في المدينة الرقمية بالرياض بالتعاون مع «سايت»، ثم في مركز الملك عبدالله المالي «كافد». وفي 2026 انتقل إلى واجهة روشن، وهي وجهة يرتادها جمهور عائلي واسع.
اختيار مكان عام مقصود. فالتوعية التي تبقى داخل المكاتب الحكومية لا تصل إلى الأم التي تتسوق عبر الإنترنت، ولا إلى الطالب الذي يحمّل تطبيقات مجهولة. أما المعرض في وجهة ترفيهية فيلتقي الناس حيث هم.
والفكرة خلف الشعار عملية جداً: كثير من الهجمات لا تخترق الأنظمة بالقوة، بل تقنع المستخدم بأن يفتح الباب بنفسه. رابط مزيف، أو رمز تحقق يُرسَل لشخص ينتحل صفة موظف بنك، أو مرفق يبدو فاتورة عادية.
كيف تتوسع الحملة خارج المعرض الرئيسي؟
الحملة في 2026 ليست معرضاً واحداً. فهناك مسارات موازية تستهدف فئات مختلفة:
| النشاط | الجهة | الجمهور | التاريخ |
|---|---|---|---|
| معرض «لا تفتح مجال» | الهيئة الوطنية مع روشن وسايت | الجمهور العام والأطفال | أُعلن في 22 أكتوبر 2026 |
| المعرض المتنقل (6 أجنحة) | الهيئة الملكية لمدينة الرياض | منسوبو الهيئة | 22 أكتوبر 2026 |
| المعرض المتنقل (6 أجنحة، يومان) | أمانة منطقة الرياض | منسوبو الأمانة | 15 أكتوبر 2026 |
| معرض توعوي بشعار «لا تفتح مجال» | إمارة الحدود الشمالية | المنطقة | 22 أكتوبر 2026 (واس) |
| برنامج تدريبي (النسخة الرابعة) | الهيئة مع كاوست وسايت | أكثر من 3000 طالب جامعي | أُعلن في 22 أكتوبر 2026 |
وبحسب صفحة الهيئة الملكية لمدينة الرياض، يقدم المعرض المتنقل محاكاة حية لأبرز الهجمات على الأفراد والمنظمات، ويعرض أدوات حماية حديثة، ويقدم إرشادات لأفضل الممارسات في بيئة العمل.
ما الأخطاء اليومية التي تفتح المجال للمهاجمين؟
الحملة تركز على السلوك، وهذا هو جوهر التوعية. وهذه أكثر الأخطاء شيوعاً في حياتنا الرقمية:
- النقر على روابط الرسائل المفاجئة: رسالة شحنة متأخرة، أو مخالفة مرورية، أو جائزة. الرابط هو الطُّعم.
- مشاركة رمز التحقق: لا جهة رسمية تطلب منك رمز OTP عبر اتصال أو رسالة.
- إعادة استخدام كلمة المرور: تسريب موقع واحد يكشف كل حساباتك.
- تأجيل التحديثات: التحديث غالباً يغلق ثغرة معروفة يستغلها المهاجمون.
- تحميل تطبيقات من خارج المتاجر الرسمية: خصوصاً تطبيقات «النسخ المعدلة».
- ترك الأطفال بلا إعدادات حماية: ولهذا تشارك «سايبر كيدز» في المعرض.
ولا تقتصر مخاطر التحديث على الأفراد. ففي 21 أكتوبر 2026 تناقلت الصحف السعودية تحذيراً أمنياً بدرجة «عالٍ جداً» يستوجب تحديث لغة PHP التي تشغّل عدداً كبيراً من المواقع، وهو مثال على أن التأخير ثغرة بحد ذاته.
دليل عملي: كيف تطبق «لا تفتح مجال» في 10 دقائق؟
هذه خطوات قصيرة يمكن لأي مستخدم تنفيذها اليوم:
- فعّل التحقق الثنائي في البريد الإلكتروني أولاً، ثم البنك ووسائل التواصل. البريد هو مفتاح استعادة كل الحسابات الأخرى.
- استخدم مدير كلمات مرور موثوقاً، واجعل لكل حساب كلمة مختلفة وطويلة.
- شغّل التحديث التلقائي للهاتف والحاسب والمتصفح.
- راجع صلاحيات التطبيقات: لماذا يحتاج تطبيق مصباح إلى جهات اتصالك؟
- اتفق مع أسرتك على قاعدة واحدة: أي طلب مال أو رمز عبر الرسائل يُتحقق منه باتصال مباشر.
- ادخل إلى الخدمات الحكومية والبنكية بكتابة العنوان بنفسك أو من التطبيق الرسمي، لا من رابط وصلك.
وإن وقعت في الخطأ، فالسرعة أهم من الإحراج. غيّر كلمة المرور فوراً، واتصل بالبنك إن كان الأمر مالياً، وأبلغ الجهة المعنية.
ماذا يعني هذا لقطاع الأعمال في السعودية؟
الحملة تحمل رسالة مباشرة للشركات السعودية: الموظف هو خط الدفاع الأول وأحياناً الأضعف. ولهذا نقلت جهات حكومية مثل الهيئة الملكية لمدينة الرياض وأمانة المنطقة المعرض المتنقل إلى مقراتها، مع تركيز على بيئة العمل.
للمنشآت الصغيرة والمتوسطة، هذه خطة توعية لا تحتاج ميزانية كبيرة:
- جلسة شهرية من 15 دقيقة بأمثلة رسائل احتيال حقيقية وصلت للفريق.
- تمرين تصيد تجريبي كل ربع سنة لقياس مستوى الوعي، بلا عقاب.
- قناة إبلاغ واضحة عن أي رسالة مشبوهة، مع شكر من يبلّغ.
- ضوابط تقنية داعمة: تحقق ثنائي إلزامي، وصلاحيات بحسب الحاجة، ونسخ احتياطي مختبر.
والتهديد الداخلي جزء من الصورة أيضاً، خصوصاً مع انتشار الوكلاء الذكيين في بيئات العمل. وقد ناقشنا ذلك في مقال وكلاء الذكاء الاصطناعي كتهديد داخلي، كما تناولنا كيف يمر الهجوم عبر المورّدين في هجوم سلسلة التوريد على ConnectWise.
وعلى مستوى أوسع، تأتي الحملة في شهر شهد اختيار الرياض مقراً لأول مجلس وزاري للأمن السيبراني في منظمة التعاون الإسلامي، وهو ما شرحناه في مقال مجلس الأمن السيبراني الإسلامي في الرياض. وللشركات التي تبني شبكاتها على مبدأ «لا ثقة افتراضية» راجع دليل الثقة الصفرية في شبكات الأعمال السعودية.
كيف تبني الهيئة جيلاً من المختصين؟
التوعية العامة تحتاج خلفها مختصين. ففي 22 أكتوبر 2026 أُعلن عن النسخة الرابعة من البرنامج التدريبي لطلاب المرحلة الجامعية المتخصصين في الأمن السيبراني. ووفق ما نشره موقع نيوز 50:
- يستهدف أكثر من 3000 طالب وطالبة من تخصصات الأمن السيبراني والتخصصات ذات الصلة.
- يتكون من أربع مراحل: دورات متخصصة، وتمارين سيبرانية تحاكي سيناريوهات حقيقية، ومعسكر صيفي مكثف في جامعة الملك عبدالله للعلوم والتقنية «كاوست»، وبرنامج في جامعة عالمية.
- مدته عشرة أشهر، بالتعاون مع كاوست و«سايت».
- يغطي مجالات مثل أمن الشبكات والتشفير والبرمجيات الخبيثة والاستجابة للحوادث والهندسة الاجتماعية.
الجمع بين معرض للجمهور وبرنامج للنخبة يعكس فهماً بأن الأمن السيبراني منظومة: مستخدم واعٍ يقلل الحوادث، ومختص مؤهل يحتويها حين تقع.
إن كانت منشأتك تحتاج تقييماً لمستوى جاهزيتها أو خطة توعية لموظفيها، يمكنك الاطلاع على خدمات الأمن السيبراني لدينا.
الأسئلة الشائعة
ما هي حملة «لا تفتح مجال»؟
هي شعار معارض الحملة الوطنية للتوعية بالأمن السيبراني التي تنظمها الهيئة الوطنية للأمن السيبراني في أكتوبر، شهر التوعية السيبرانية العالمي. تركز على السلوكيات اليومية التي تمنع المهاجم من استغلال المستخدم، مثل النقر على روابط مجهولة أو مشاركة رموز التحقق.
أين يقام معرض «لا تفتح مجال» في 2026؟
أطلقته الهيئة في واجهة روشن بالرياض، برعاية الشركة السعودية لتقنية المعلومات «سايت» وبالتعاون مع مجموعة روشن، وبمشاركة جمعيتي «حماية» و«سايبر كيدز». ولم تعلن المصادر التي اطلعنا عليها مدة المعرض أو ساعات الزيارة.
ما أهم خطوات الحماية من التصيد الاحتيالي؟
لا تنقر على رابط وصلك برسالة غير متوقعة، وادخل إلى الخدمة بكتابة عنوانها بنفسك. لا تشارك رمز التحقق مع أحد مهما كانت صفته، وفعّل التحقق الثنائي في البريد والبنك ووسائل التواصل، وحدّث أجهزتك فور صدور التحديثات.
كيف تطبق الشركات الصغيرة التوعية السيبرانية لموظفيها؟
بجلسة قصيرة شهرية بأمثلة حقيقية، وتمرين تصيد تجريبي داخلي، وقناة واضحة للإبلاغ عن الرسائل المشبوهة بلا لوم. ويكمل ذلك ضوابط تقنية: تحقق ثنائي إلزامي، وصلاحيات بحسب الحاجة، ونسخ احتياطي مختبر.
من يحق له التسجيل في برنامج الهيئة لتدريب طلاب الجامعات؟
النسخة الرابعة تستهدف أكثر من 3000 طالب وطالبة في تخصصات الأمن السيبراني والتخصصات ذات الصلة في الجامعات السعودية، ومدتها عشرة أشهر. وقد أُعلن أن التسجيل ينتهي في 26 أكتوبر 2026، فتابع موقع الهيئة لمعرفة الدورات المقبلة.
المصادر
- صحيفة الجزيرة: الهيئة الوطنية للأمن السيبراني تطلق معرض «لا تفتح مجال» — 23 أكتوبر 2026.
- وكالة الأنباء السعودية (واس): الهيئة الوطنية للأمن السيبراني تطلق معرض «لا تفتح مجال» في واجهة روشن بالرياض — 22 أكتوبر 2026.
- الهيئة الملكية لمدينة الرياض: الهيئة الملكية لمدينة الرياض تنظم المعرض المتنقل للتوعية بالأمن السيبراني — 22 أكتوبر 2026.
- اليوم السابع: أمانة الرياض تنظم المعرض المتنقل للتوعية بالأمن السيبراني في مقراتها — 15 أكتوبر 2026.
- نيوز 50: برنامج الأمن السيبراني لتدريب 3000 طالب وطالبة في السعودية — 22 أكتوبر 2026.
- وكالة الأنباء السعودية (واس): إمارة الحدود الشمالية تقيم معرضًا توعويًا بالأمن السيبراني تحت شعار «لا تفتح مجال» — 22 أكتوبر 2026.
- الهيئة الوطنية للأمن السيبراني: إطلاق معرض «لا تفتح مجال» بالتعاون مع سايت في المدينة الرقمية — 9 أكتوبر 2025.
- الهيئة الوطنية للأمن السيبراني: انطلاق فعاليات معرض «لا تفتح مجال» في مركز الملك عبدالله المالي «كافد» — 15 أكتوبر 2025.
آخر تحديث للمعلومات: 26 أكتوبر 2026 — فريق تحرير تكنولوجيا سعودية.